Die deutsche Zero Trust-Lösung für mehr Sicherheit, Kontrolle und Datensouveränität
Unternehmen müssen heute Anwendungen, Daten und Infrastrukturen absichern, die sich über Cloud, Rechenzentrum, Standorte und mobile Arbeitsplätze verteilen. Klassische Sicherheitsmodelle, die einem Nutzer oder Gerät allein aufgrund seiner Netzwerkzugehörigkeit vertrauen, stoßen dabei zunehmend an ihre Grenzen.
Zero Trust-Lösungen folgen einem einfachen Prinzip: Never trust, always verify. Jeder Zugriff auf eine Anwendung oder Ressource wird geprüft und anhand definierter Sicherheitsrichtlinien bewertet.
Zero Trust Made in Germany - moderne Sicherheitsarchitektur mit maximaler Kontrolle
NCP entwickelt diesen Ansatz aus seiner langjährigen Erfahrung mit Secure Remote Access weiter. Dabei ersetzt Zero Trust bestehende VPN-Strukturen nicht zwangsläufig. Beide Technologien können sich ergänzen und gemeinsam eine moderne Sicherheitsarchitektur bilden.
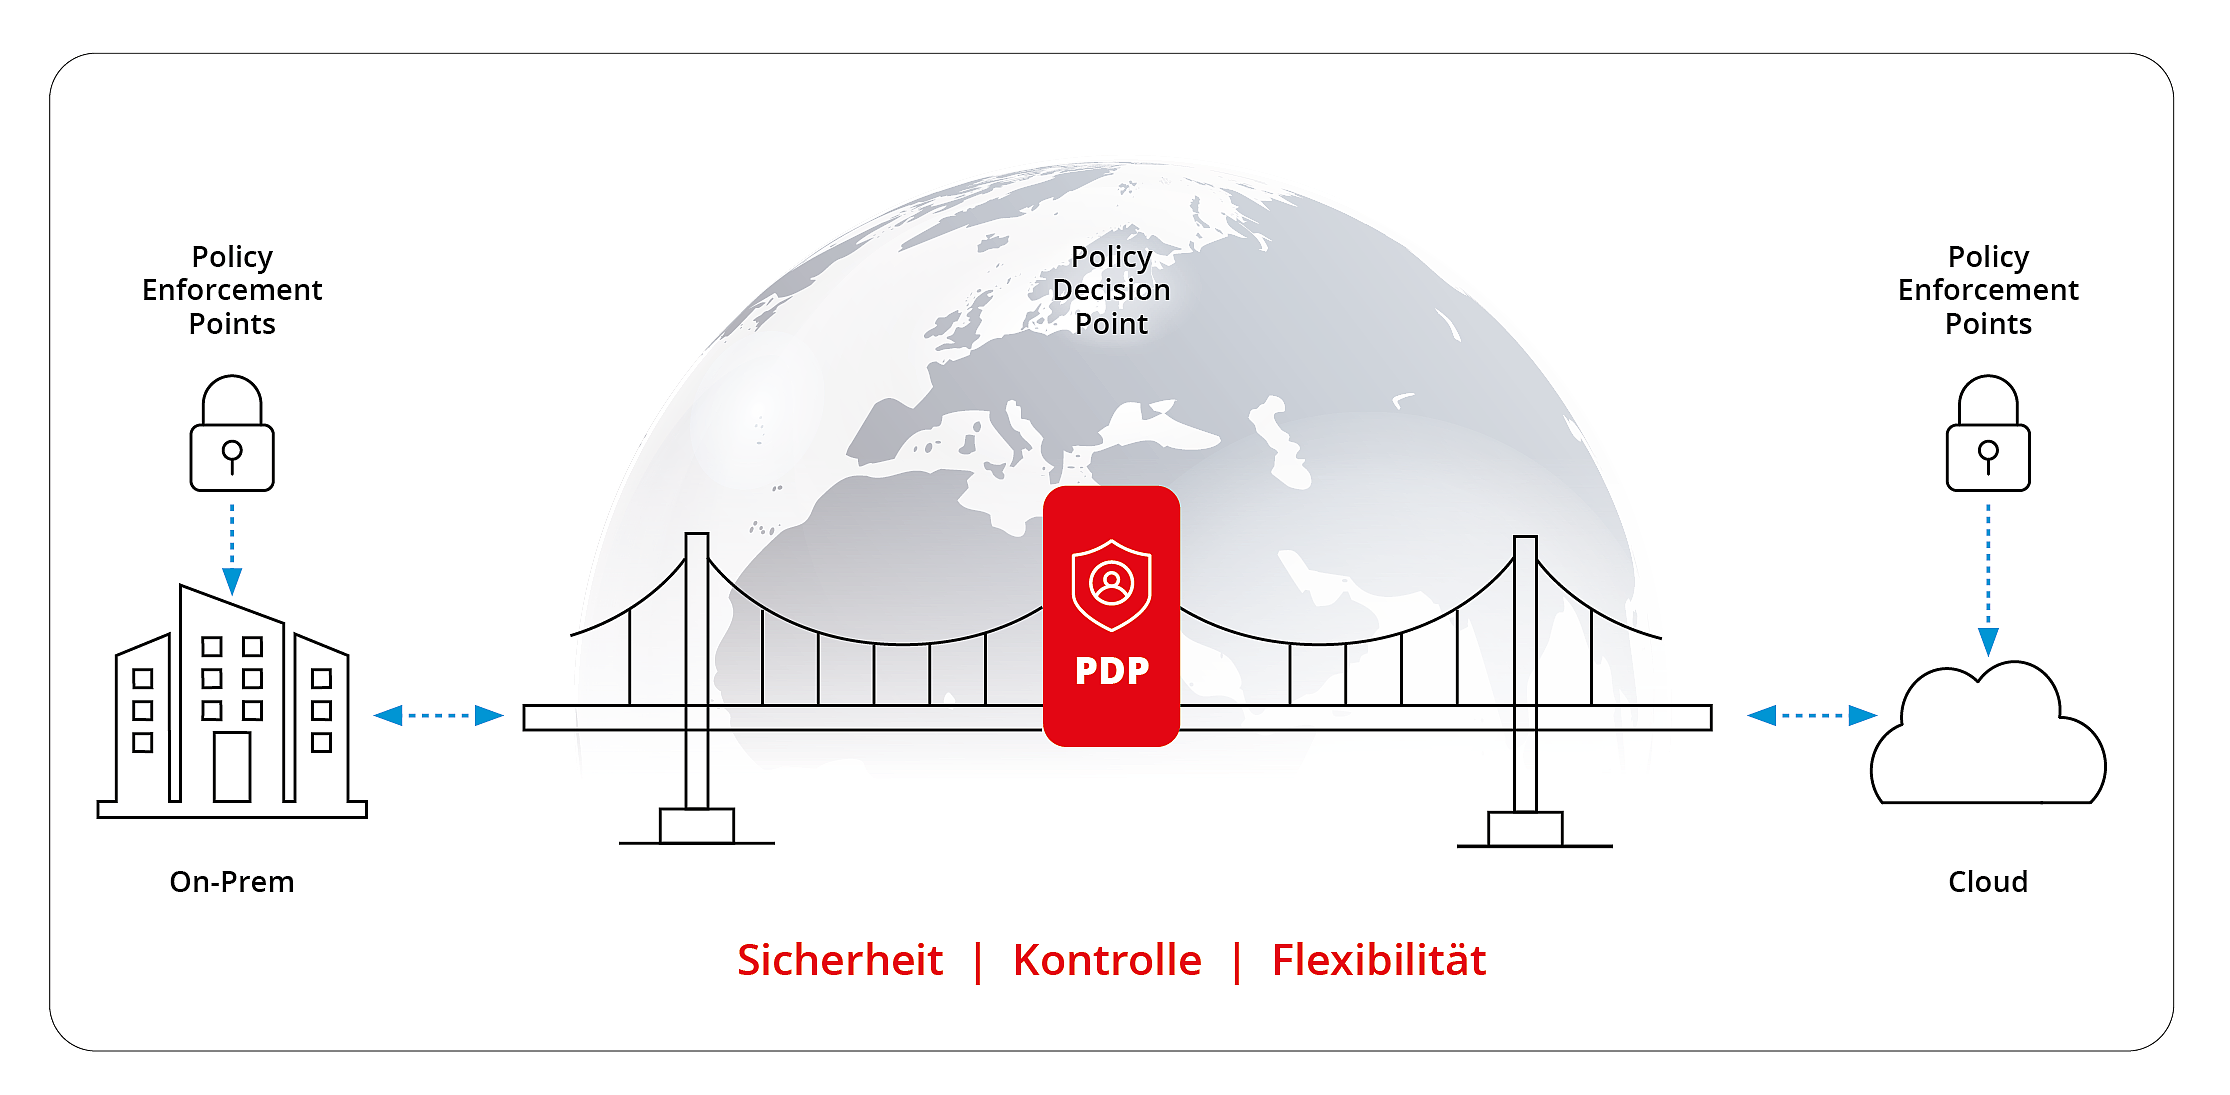
Cloud, On-Premises oder hybride IT-Landschaft: NCP ermöglicht unterschiedliche Zero Trust-Szenarien und gibt Unternehmen die Flexibilität, ihre Sicherheitsarchitektur passend zu ihrer IT-Umgebung aufzubauen.
Drei Ansätze für eine moderne Zero Trust-Architektur
Unternehmen haben unterschiedliche Anforderungen an Sicherheit, Infrastruktur und Datensouveränität. Deshalb gibt es nicht nur einen Weg zu einer passenden Zero Trust-Architektur.
Zero Trust in der Cloud
Für moderne Cloud-Umgebungen
Wenn Anwendungen und Daten vollständig oder überwiegend online betrieben werden, kann der Zugriff direkt auf Anwendungsebene kontrolliert werden.
Auch der NCP Policy Decision Point kann in einer Cloud-Umgebung betrieben werden – beispielsweise in einer Private Cloud.
Unternehmen können damit ihre zentrale Entscheidungsinstanz in einer von ihnen kontrollierten Umgebung betreiben.
Zero Trust On-Premises
Für hochsichere und abgeschottete Umgebungen
Nicht jede IT-Umgebung kann oder soll online sein. In besonders geschützten Bereichen kann sogar vollständig auf einen Internetzugang verzichtet werden.
NCP ermöglicht Zero Trust On-Premises und damit auch innerhalb der eigenen Infrastruktur. Der Policy Decision Point wird dabei im Unternehmen betrieben und kommuniziert mit den Policy Enforcement Points. So können Zugriffe auch in abgeschotteten Umgebungen kontinuierlich geprüft und gesteuert werden.
Wichtig: Auch innerhalb eines als sicher definierten Netzwerks wird ein Zugriff nicht automatisch als vertrauenswürdig betrachtet.
Zero Trust im Hybridbetrieb
Cloud, On-Premises und VPN gemeinsam gedacht
Viele Unternehmen verfügen über eine hybride IT-Landschaft: Cloud-Anwendungen treffen auf lokale Systeme, mehrere Standorte sind miteinander verbunden und bestehende VPN-Infrastrukturen bleiben ein wichtiger Bestandteil der IT.
Die NCP Zero Trust-Lösung verbindet deshalb Zero Trust mit VPN, IPsec und TLS.
So können bestehende Technologien weiter genutzt und gleichzeitig um eine granulare Zugriffskontrolle auf Anwendungen und Ressourcen ergänzt werden.
Ihre Vorteile auf einen Blick

100 % „Made in Germany“
vollständig in Nürnberg entwickelt

Cloud & On-Premises
flexibel in unterschiedlichen Betriebsmodellen einsetzbar

Datensouveränität
Kontrolle in eigener Infrastruktur oder Private Cloud

Zero Trust & VPN
bestehende Secure Remote-Access- und VPN-Szenarien können Teil der Gesamtarchitektur bleiben
Häufige Fragen zum Thema Zero Trust
Die wichtigsten Fragen und Antworten zum Konzept, der Umsetzung und den Einsatzmöglichkeiten von Zero Trust.
IPsec ermöglicht die sichere Vernetzung von Standorten und Netzwerken. Darüber hinaus können einzelne Anwendungen über TLS-basierte Verbindungen zu den Policy Enforcement Points (PEPs) gezielt abgesichert werden. So lassen sich beispielsweise mehrere Standorte über IPsec miteinander verbinden, während einzelne Anwendungen innerhalb dieser Infrastruktur zusätzlich nach dem Zero-Trust-Prinzip geschützt werden.
Auf diese Weise können auch komplexe hybride Netzwerkstrukturen und Szenarien wie SD-WAN flexibel abgebildet werden.
Ja. Zero Trust und VPN lassen sich sinnvoll miteinander kombinieren.
VPN bleibt ein wichtiger Bestandteil moderner IT-Sicherheitsarchitekturen – beispielsweise für sichere Netzwerk- und Standortverbindungen. Zero Trust ergänzt diesen Ansatz um eine gezielte und granulare Kontrolle des Zugriffs auf einzelne Anwendungen und Ressourcen.
So können Unternehmen bestehende VPN-Strukturen weiterhin nutzen und Zero-Trust-Konzepte dort einsetzen, wo ein differenzierter Zugriff auf Anwendungen und Ressourcen erforderlich ist.
Zero Trust erweitert Secure Remote Access – es ersetzt ihn nicht.
Ja. Zero Trust ist nicht an ein bestimmtes Betriebsmodell oder eine Cloud-Umgebung gebunden.
Der NCP PDP kann abhängig von den jeweiligen Anforderungen in der Cloud, einer Private Cloud oder vollständig On-Premises betrieben werden.
Damit lässt sich der Zero-Trust-Ansatz auch in Infrastrukturen einsetzen, bei denen kein Cloud- oder Internetzugang vorgesehen ist.
Sie haben noch Fragen?
Unser Team berät Sie gerne persönlich.
Dombühler Str. 2, 90449 Nürnberg
+49 911 9968 0
vertrieb@ncp-e.com