NCP Secure Enterprise VPN Server – Skalierbares VPN Gateway für sicheren Remote Access
Als Bestandteil der NCP Secure Enterprise Solution verbindet der VPN Server mobile und stationäre Mitarbeitende sowie Standorte sicher mit dem Unternehmensnetzwerk und lässt sich in bestehende IT-Infrastrukturen integrieren. Durch seine modulare, softwarebasierte Architektur und die Möglichkeit zur Virtualisierung eignet er sich für unterschiedlichste Unternehmensumgebungen bis hin zu großen, hochverfügbaren Remote-Access-Infrastrukturen.
NCP Secuer Enterprise Clients NCP Secure Enterprise Management
Was ist der NCP Secure Enterprise VPN Server?
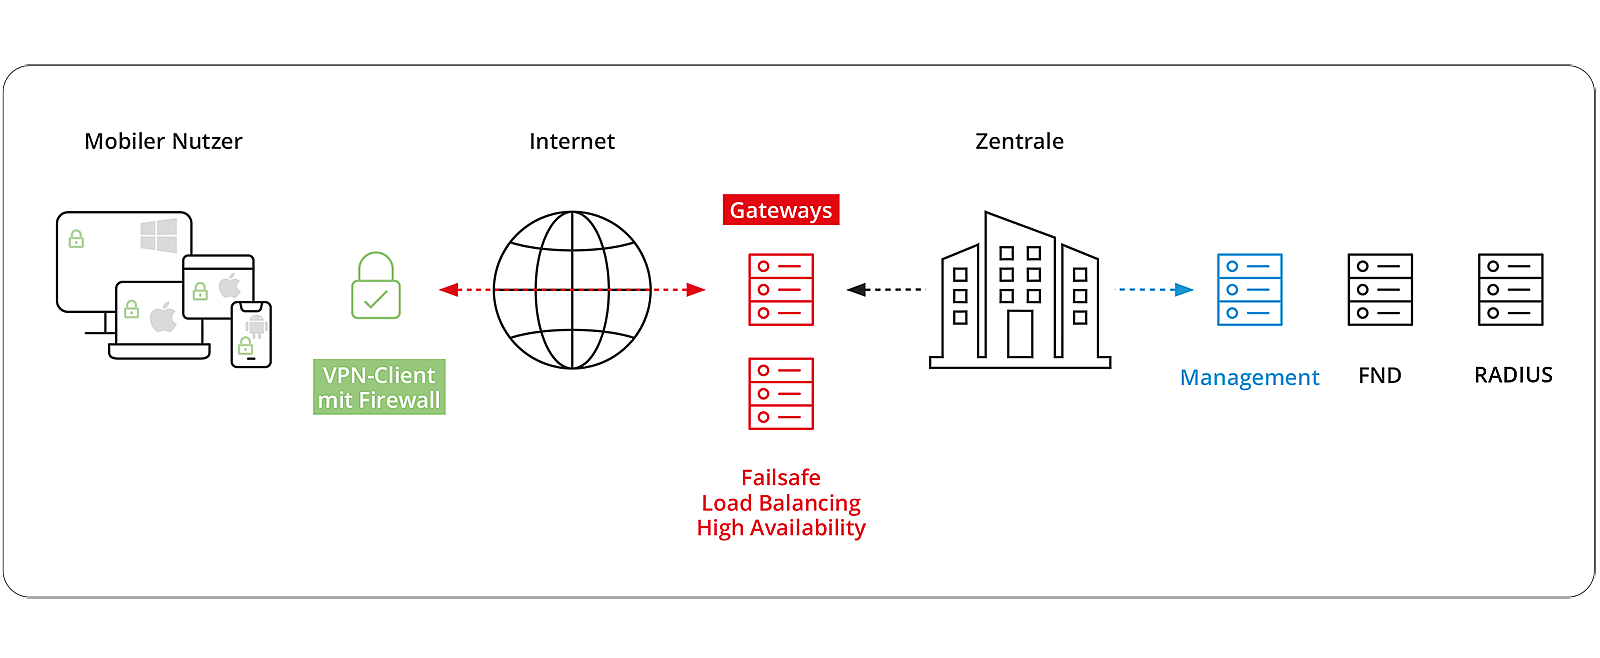
Der NCP Secure Enterprise VPN Server bildet die Gateway-Komponente der dreiteiligen NCP Secure Enterprise Solution. Als softwarebasiertes IPsec VPN Gateway authentisiert er eingehende Verbindungen, stellt verschlüsselte VPN-Tunnel bereit und übernimmt zentrale Funktionen für Routing, Firewall und Zugriffskontrolle.
Der NCP Secure Enterprise VPN Server hilft Unternehmen, Behörden und Service Providern, die eine leistungsfähige und skalierbare zentrale Gegenstelle für größere Remote-Access-Infrastrukturen benötigen. Durch die Unterstützung zahlreicher VPN Gateways und High-Availability-Szenarien lässt sich die Infrastruktur flexibel an steigende Nutzerzahlen und Anforderungen an Verfügbarkeit und Performance anpassen.
Über das NCP Secure Enterprise Management oder ein Webinterface kann die VPN-Infrastruktur zentral verwaltet werden. Durch Kompatibilität zu den NCP Secure Enterprise Clients sowie IPsec VPN-Clients anderer Hersteller haben IT-Abteilungen maximale Flexibilität in ihrer Architektur.
Für wen ist der NCP Enterprise Server geeignet?
- Produkttyp: Softwarebasiertes IPsec VPN Gateway
- Einsatzbereich: Secure Remote Access und sichere Anbindung von Mitarbeitenden und Standorten
- Zielgruppe: Unternehmen, Behörden und Service Provider mit zentral verwalteten Remote-Access-Infrastrukturen
- Bereitstellung: Windows Server, Linux sowie virtualisierte Umgebungen
- Skalierung: Skalierbare Anzahl an Remote Usern und VPN-Tunneln
- High Availability: NCP High Availability Services für mehrere VPN Gateways
- Mandantenfähigkeit: Unterstützung von bis zu 1.024 Domain-Gruppen
Wie funktioniert der NCP Secure Enterprise VPN Server?
Der NCP Secure Enterprise VPN Server nimmt die VPN-Verbindungen der Remote-Access-Clients entgegen und stellt den sicheren Zugriff auf das Unternehmensnetzwerk bereit. Die Verbindung erfolgt standardbasiert über IPsec. Dabei unterstützt der Server sowohl NCP Secure Clients als auch kompatible IPsec-VPN-Clients anderer Hersteller.
Bei einer eingehenden Verbindung übernimmt das VPN Gateway die Authentisierung und baut einen verschlüsselten VPN-Tunnel zum Endgerät auf. Integrierte Routing- und Firewall-Funktionen sowie Network Access Control unterstützen anschließend die sichere Steuerung des Zugriffs auf freigegebene Unternehmensressourcen.
Für die Benutzerverwaltung und Authentisierung lässt sich der VPN Server in bestehende Backend-Systeme wie RADIUS, LDAP oder Microsoft Active Directory integrieren. Alternativ ist auch eine lokale Benutzerverwaltung direkt am VPN Gateway möglich. Konfiguration und Administration erfolgen zentral über das NCP Secure Enterprise Management oder über ein Webinterface.
Ihre Vorteile mit NCP
Der NCP Secure Enterprise VPN Server verbindet hohe Sicherheitsstandards mit Skalierbarkeit, hoher Verfügbarkeit und flexiblen Integrationsmöglichkeiten. Durch seine softwarebasierte Architektur lässt sich die VPN-Infrastruktur an wachsende Anforderungen anpassen und in bestehende IT- und Authentisierungsumgebungen integrieren.
- Integrierte Firewall: Stateful Packet Inspection, IP-NAT und Port Filtering unterstützen die sichere Steuerung des Datenverkehrs.
- Starke Authentisierung: Unterstützung von Zertifikaten, One-Time Passwords und weiteren Verfahren für eine sichere Benutzer- und Geräteauthentisierung.
- Network Access Control: Endpoint Policy Enforcement ermöglicht die Überprüfung definierter Sicherheitsparameter von Endgeräten vor dem Zugriff auf das Unternehmensnetzwerk.
- Moderne Kryptografie: Unterstützung leistungsfähiger Verschlüsselungsverfahren sowie Elliptic Curve Cryptography (ECC).
- VPN Path Finder Technology: Ermöglicht VPN-Verbindungen auch in Netzwerken, in denen die IPsec-Kommunikation eingeschränkt ist.
- Hohe Skalierbarkeit: Multi-Prozessor- und Multi-Core-Unterstützung ermöglicht die Anpassung der VPN-Infrastruktur an steigende Anforderungen.
- High Availability: Mehrere VPN Gateways lassen sich im Load-Balancing- oder Failsafe-Verbund betreiben.
- Lastverteilung: VPN-Verbindungen können auf mehrere Gateways verteilt werden, um eine gleichmäßige Auslastung der Infrastruktur zu unterstützen.
- Seamless Roaming: Im Zusammenspiel mit NCP Secure Clients kann der VPN-Tunnel beim Wechsel zwischen unterschiedlichen Übertragungsmedien automatisch aufrechterhalten werden.
- Bestehende Backend-Systeme nutzen: Benutzerverwaltung und Authentisierung können über RADIUS, LDAP oder Microsoft Active Directory erfolgen.
- Flexible Administration: Konfiguration und Verwaltung erfolgen über das NCP Secure Enterprise Management oder ein Webinterface.
- Integration in bestehende IT-Infrastrukturen: Standardschnittstellen erleichtern die Einbindung in vorhandene Remote-Access-Umgebungen.
- Herstellerunabhängig integrierbar: Der SES unterstützt neben NCP Secure Clients auch kompatible IPsec-VPN-Clients und kann in IPsec-Umgebungen mit VPN-Gateways anderer Hersteller eingesetzt werden.
- Mandantenfähigkeit: Unterschiedliche Kunden- und Unternehmensbereiche können innerhalb einer gemeinsamen VPN-Infrastruktur getrennt abgebildet werden.
- Resource Sharing: Ein VPN Gateway kann gleichzeitig von mehreren Unternehmen genutzt werden.
- Bis zu 1.024 Domain-Gruppen: Separate Einstellungen unter anderem für Authentisierung, Filtergruppen, IP-Pools und Bandbreitenbegrenzungen ermöglichen eine differenzierte Mandantenverwaltung.
Zwei Varianten für unterschiedliche Anforderungen
Der NCP Secure Enterprise VPN Server ist in zwei Varianten verfügbar.
Während der SES als VPN Gateway-Software in eine bestehende Serverumgebung integriert wird, kombiniert der vSES die VPN Server-Funktionalität mit einem gehärteten Betriebssystem zu einer virtuellen All-in-One-Appliance.
| NCP Secure Enterprise VPN Server (SES) | NCP Virtual Secure Enterprise VPN Server (vSES) | |
|---|---|---|
| Bereitstellung | VPN-Server-Software | Virtuelle All-in-One-Appliance |
| Betriebssystem | Installation unter Windows Server oder Linux | Gehärtetes, auf den VPN-Betrieb abgestimmtes Betriebssystem enthalten |
| Virtualisierung | Installation in bestehenden Server- und virtualisierten Umgebungen möglich | Für den Betrieb in unterstützten Virtualisierungsumgebungen konzipiert |
| High Availability | Über NCP High Availability Services realisierbar | HA Server für Load Balancing und Failsafe integriert* |
| Updates | Updates der NCP VPN-Server-Software | Integrierte Updatefunktion für VPN Server, HA Server und Betriebssystemplattform |
| Geeignet für | Unternehmen, die den VPN Server flexibel in ihre vorhandene Server- und IT-Infrastruktur integrieren möchten | Unternehmen, die eine vorkonfigurierte virtuelle VPN-Appliance mit abgestimmtem Betriebssystem bevorzugen |
* Für den Betrieb des im vSES enthaltenen HA Servers ist eine eigene Subscription-Lizenz erforderlich.

Ihre nächsten Schritte
Sie sind an der zentralen Verwaltung Ihrer Remote Access-Arbeitsplätze interessiert und möchten die Prozesse für Ihre Administratoren vereinfachen?
Wir beraten und unterstützen Sie bei der Konzeption und geben Ihnen individuelle Hilfestellung bei der Implementierung in Ihre bestehende Infrastruktur. Sie erhalten von uns technische Unterstützung bis zur vollständigen Einführung der NCP Secure Enterprise-Umgebung.
Häufig gestellte Fragen
Hier finden Sie kompakte Informationen zu Einsatz, Integration, Skalierung und Hochverfügbarkeit des NCP Secure Enterprise VPN Servers.
Ein VPN Gateway bildet die zentrale Gegenstelle für VPN-Verbindungen zwischen externen Endgeräten oder Standorten und dem Unternehmensnetzwerk. Es authentisiert eingehende Verbindungen, baut verschlüsselte VPN-Tunnel auf und steuert den sicheren Zugriff auf freigegebene Netzwerkressourcen.
Der NCP Secure Enterprise VPN Server (SES) ist eine VPN Gateway-Software, die unter Windows Server oder Linux installiert und in bestehende Server- und IT-Infrastrukturen integriert werden kann.
Der NCP Virtual Secure Enterprise VPN Server (vSES) kombiniert die VPN Server-Funktionalität mit einem gehärteten Linux-Basisbetriebssystem in einer virtuellen All-in-One-Appliance. Zusätzlich ist ein HA Server für Load Balancing und Failsafe integriert, für dessen Betrieb eine eigene Subscription-Lizenz erforderlich ist.
Welche Variante besser geeignet ist, hängt vor allem von der vorhandenen Infrastruktur und den individuellen Betriebsanforderungen ab.
Der NCP Secure Enterprise VPN Server ist für skalierbare Remote Access-Infrastrukturen ausgelegt. Multi-Prozessor- und Multi-Core-Unterstützung ermöglichen die Anpassung an steigende Anforderungen. Für größere Umgebungen können mehrere VPN Gateways über die NCP High Availability Services kombiniert und die VPN-Verbindungen auf die verfügbaren Gateways verteilt werden.
Ja. Mehrere NCP Secure Enterprise VPN Server können über die NCP High Availability Services zu einem hochverfügbaren Verbund zusammengeschlossen werden. Die Gateways lassen sich dabei im Load Balancing- oder Failsafe-Betrieb einsetzen, um Lastverteilung und Ausfallsicherheit zu unterstützen.
Ja. Der NCP Secure Enterprise VPN Server lässt sich in bestehende IT-Infrastrukturen integrieren und unterstützt für Benutzerverwaltung und Authentisierung unter anderem RADIUS, LDAP und Microsoft Active Directory. Neben NCP Secure Clients können auch kompatible IPsec VPN-Clients anderer Hersteller angebunden werden. In IPsec-Umgebungen ist der SES zudem mit VPN Gateways anderer Hersteller kompatibel.
Ja. Die Mandantenfähigkeit ermöglicht die getrennte Abbildung unterschiedlicher Kunden- oder Unternehmensbereiche innerhalb einer gemeinsamen VPN-Infrastruktur. Ein VPN Gateway kann dadurch gleichzeitig von mehreren Unternehmen genutzt werden (Resource Sharing).
Es werden bis zu 1.024 Domain-Gruppen unterstützt, für die unter anderem Authentisierung, Filtergruppen, IP-Pools und Bandbreitenbegrenzungen separat konfiguriert werden können. Dadurch eignet sich der NCP Secure Enterprise VPN Server insbesondere auch für Service Provider und Managed Service Provider.
Sie haben noch Fragen?
Unser Team berät Sie gerne persönlich.
Dombühler Str. 2, 90449 Nürnberg
+49 911 9968 0
vertrieb@ncp-e.com