Die deutsche Zero Trust-Lösung für mehr Sicherheit, Kontrolle und Datensouveränität
Zero Trust folgt einem einfachen Prinzip: Never trust, always verify. Jeder Zugriff auf eine Anwendung oder Ressource wird kontinuierlich geprüft und anhand definierter Sicherheitsrichtlinien bewertet. Eine moderne Zero Trust-Architektur schützt damit Zugriffe unabhängig davon, ob sie aus dem Unternehmensnetzwerk, dem Homeoffice oder von unterwegs erfolgen.
Es geht nicht darum, VPN abzulösen: Zero Trust und VPN können sich ergänzen und gemeinsam eine flexible, moderne Sicherheitsarchitektur bilden. Zero Trust Network Access (ZTNA) ermöglicht dabei eine gezielte und richtlinienbasierte Steuerung von Zugriffen.
Ob reiner Onlinebetrieb, hochsichere On-Premises-Umgebung oder hybride IT-Landschaft – die Zero Trust-Software von NCP bildet unterschiedliche Szenarien ab und unterstützt Unternehmen dabei, Sicherheit, Flexibilität und Datensouveränität miteinander zu verbinden.
Unverbindliche Beratung anfordern
Was ist Zero Trust und wie funktioniert der Ansatz?
Zero Trust verschiebt den Fokus vom Netzwerk auf den einzelnen Zugriff auf eine Anwendung oder Ressource.
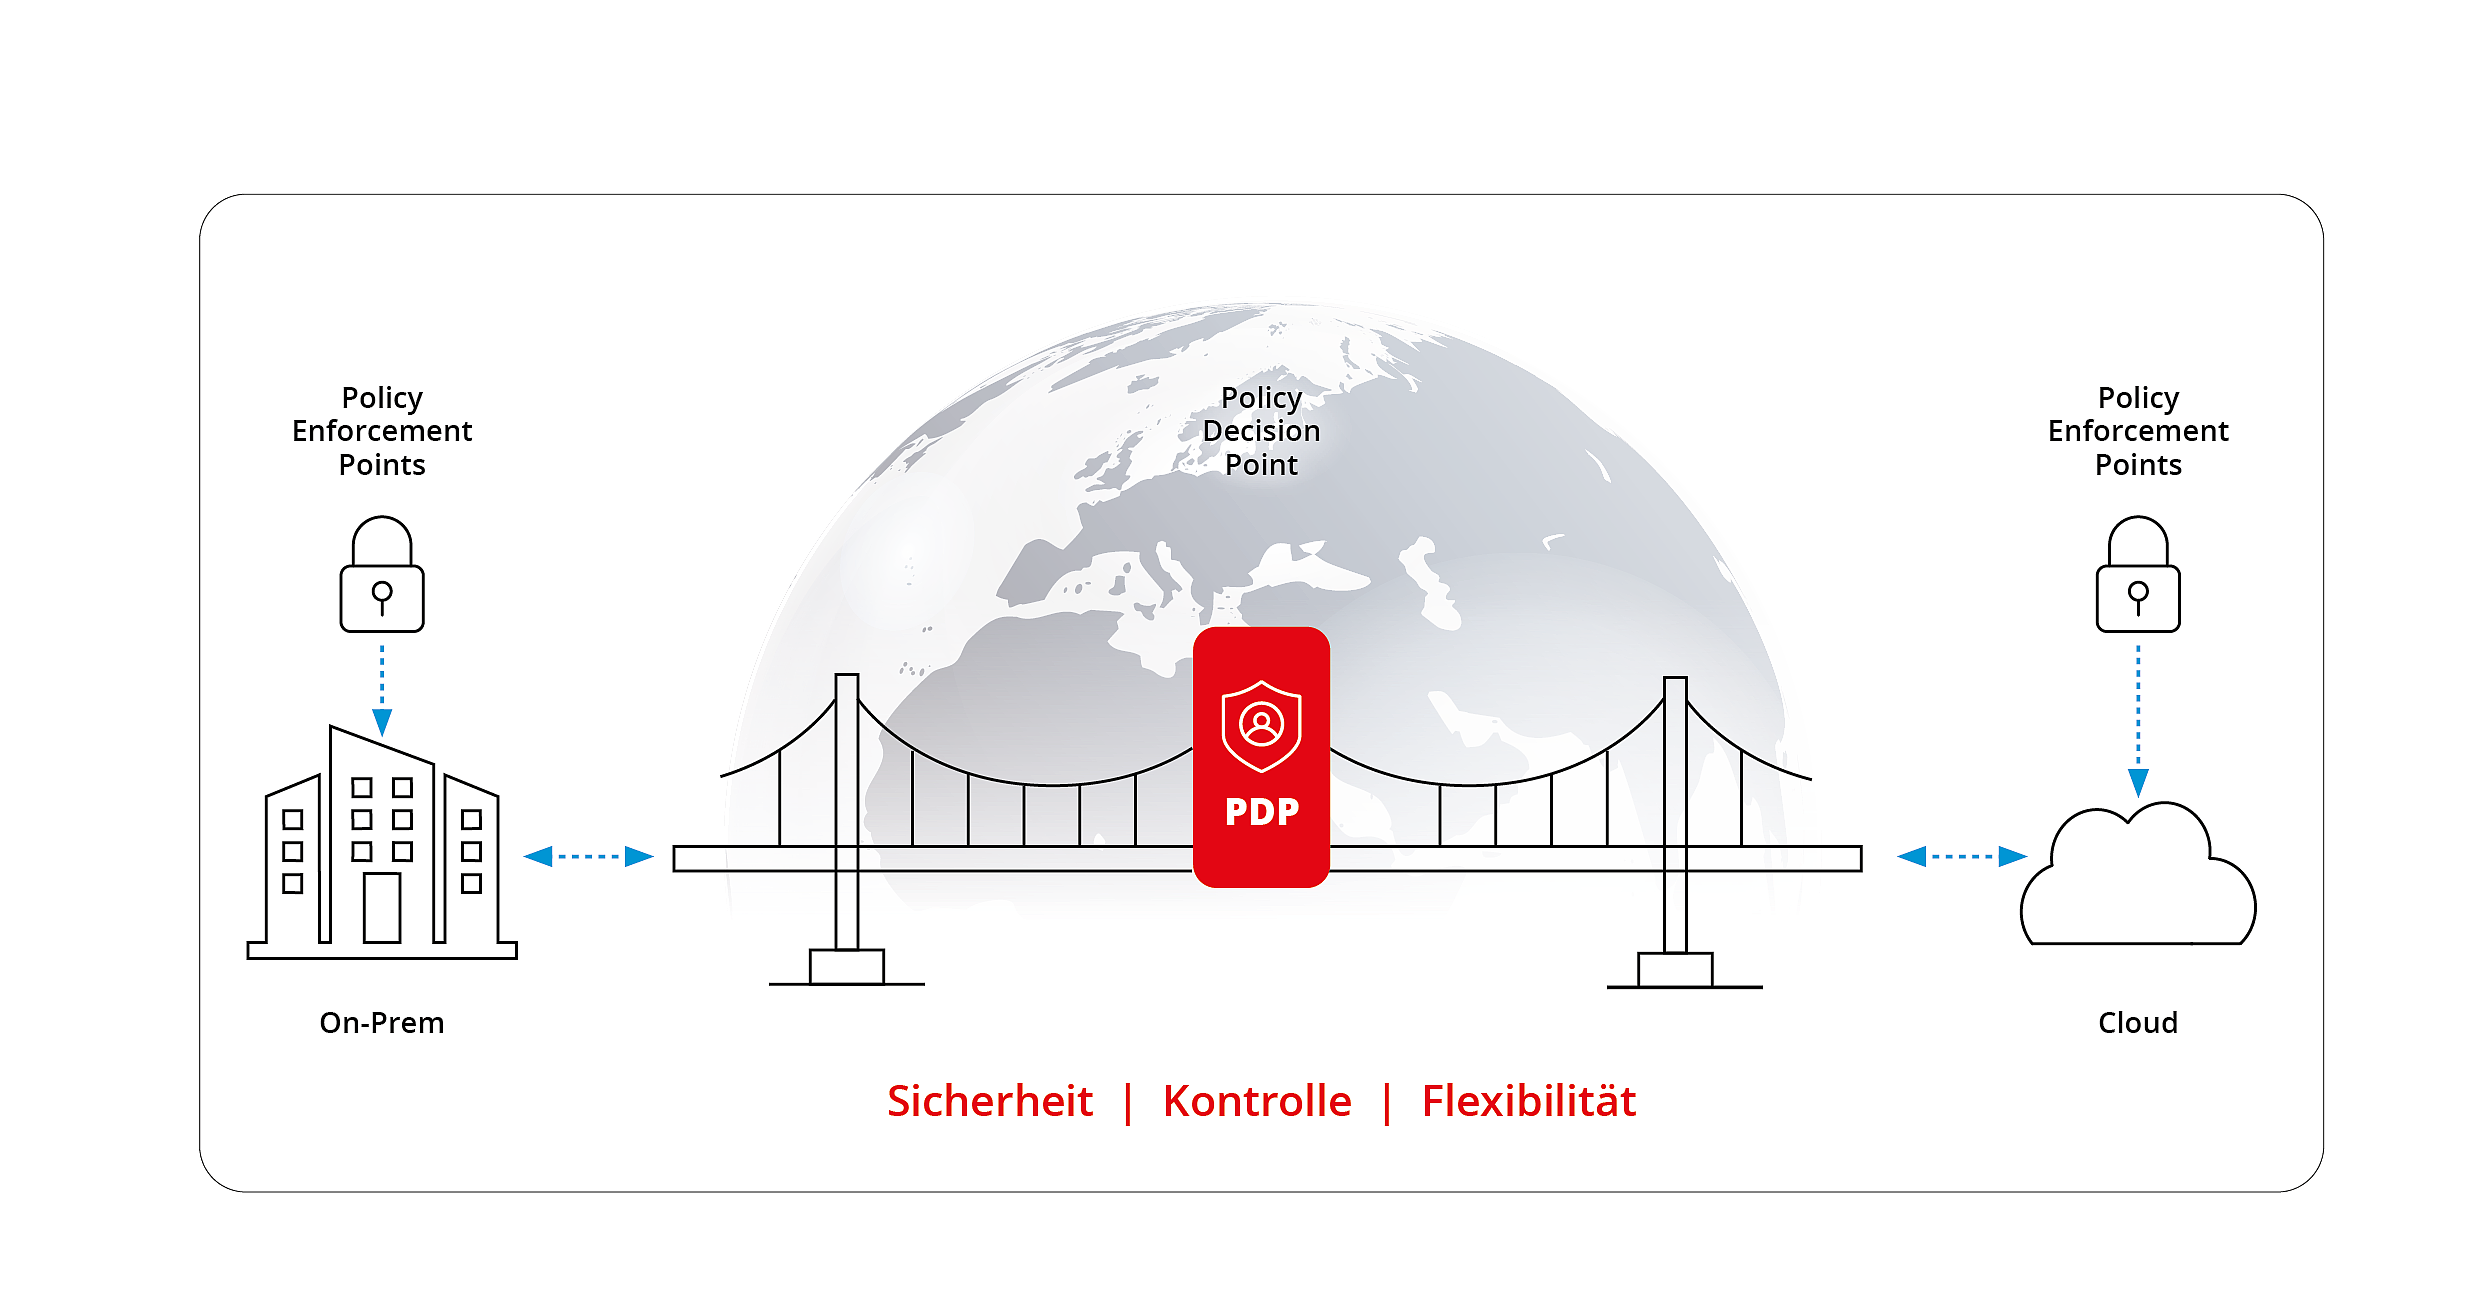
Im Mittelpunkt stehen zwei Komponenten:
Der Policy Decision Point (PDP) bewertet den Zugriff anhand definierter Richtlinien. Die Policy Enforcement Points (PEPs) setzen die Entscheidung technisch durch. So entsteht eine Architektur, in der Zugriffe nicht allein aufgrund der Netzwerkzugehörigkeit als vertrauenswürdig gelten.
Zero Trust Agent & Zero Trust Gateway
| Kategorie | Information |
|---|---|
| Produkttyp | Zero Trust Agent / Zero Trust Gateway |
| Systemaufbau |
|
| Weitere Features |
|
Zero Trust Management
| Kategorie | Information |
|---|---|
| Produkttyp | Zentrales, datenbankbasiertes Management-System |
| Systemaufbau | Management Server und grafische Management Oberfläche |
| Verwaltete Komponenten | Zero Trust Agents/Zero Trust Gateways, Management Server |
| Benutzerverwaltung | Nutzung von Identity-Provider über OAuth2, Integration bestehender Benutzer- und Verzeichnisdienste, darunter Microsoft Active Directory und Microsoft Entra ID |
| Management-Funktionen | Unter anderem Client / Gateway Konfiguration, Managementserver Konfiguration, Mandantenfähigkeit |
| weitere Feautures |
|
Warum die NCP Zero Trust-Lösung einsetzen?
Weil moderne Sicherheit nicht bei Zero Trust aufhört. Unsere Lösung verbindet Zero Trust mit bewährter VPN- und Remote Access-Technologie – souverän, flexibel und schrittweise integrierbar. So sichern Unternehmen ihre Anwendungen gezielt ab, ohne bestehende Infrastrukturen vollständig ersetzen zu müssen.
Mit der NCP Zero Trust-Software schützen Sie Zugriffe gezielt, behalten die Kontrolle über Ihre IT und stärken Ihre Datensouveränität. Die flexible Zero Trust-Architektur passt sich dabei Ihrer bestehenden Infrastruktur an – von Cloud und On-Premises bis hin zu hybriden Umgebungen.
Ihre Vorteile mit NCP
- Granulare Zugriffskontrolle: Jeder Zugriff wird geprüft und gezielt freigegeben
- Datensouveränität: Volle Kontrolle über Sicherheitsentscheidungen und Daten
- Cloud & On-Premises: Flexible Zero Trust-Architektur für jede IT-Umgebung
- Sicherheit ohne Cloud: ZTNA auch in abgeschotteten On-Premises-Umgebungen
- Made in Germany: Entwicklung in Deutschland und direkter Herstellersupport
- Zero Trust & VPN: Bestehende VPN-Strukturen einfach weiter nutzen und ergänzen
Häufig gestellte Fragen
Hier finden Sie kompakte Informationen zu Zero Trust, seinen Einsatzmöglichkeiten und dem Ansatz von NCP.
NCP verbindet moderne Zero Trust-Architekturen mit jahrzehntelanger Erfahrung in sicherem Remote Access und VPN-Technologie. Unternehmen können bestehende Infrastrukturen weiter nutzen und Zero Trust schrittweise integrieren – On-Premises, in der Cloud oder im hybriden Betrieb.
Zero Trust und VPN erfüllen unterschiedliche Aufgaben und können sich ergänzen. Während VPN eine geschützte Verbindung bereitstellt, kontrolliert Zero Trust gezielt, wer unter welchen Bedingungen auf welche Anwendung zugreifen darf.
Ja. Die Zero Trust-Software ist darauf ausgelegt, bestehende Netzwerk- und Remote Access-Strukturen einzubinden. Unternehmen können ihre Zero Trust-Architektur schrittweise aufbauen, ohne ihre bestehende Infrastruktur auf einmal ersetzen zu müssen.
Ja. Der Policy Decision Point (PDP) kann innerhalb der eigenen Infrastruktur betrieben werden. Damit eignet sich die Lösung auch für Umgebungen mit besonders hohen Anforderungen an Kontrolle, Isolation und Datensouveränität.
Ja. NCP Zero Trust kann in Cloud-, Private-Cloud-, On-Premises- und hybriden Umgebungen eingesetzt werden. So lässt sich die Architektur an die individuellen Anforderungen und die bestehende IT-Landschaft anpassen.
NCP Zero Trust eignet sich für Unternehmen und Organisationen, die Zugriffe auf Anwendungen gezielt absichern und ihre bestehende Remote Access-Infrastruktur weiterentwickeln möchten. Besonders relevant ist die Lösung für hybride IT-Landschaften sowie Umgebungen mit hohen Anforderungen an Sicherheit und Datensouveränität.
Zugriffe werden nicht allein anhand einer erfolgreichen Anmeldung gewährt. Stattdessen können Faktoren wie Identität, Gerätezustand, Kontext und definierte Sicherheitsrichtlinien berücksichtigt werden. Auf dieser Grundlage wird entschieden, ob und unter welchen Bedingungen der Zugriff auf eine Anwendung erlaubt wird.
VPN und IPsec können weiterhin Bestandteil der Sicherheitsarchitektur sein. Sie stellen geschützte Verbindungen bereit, während Zero Trust-Mechanismen den Zugriff auf Anwendungen gezielt kontrollieren. So lassen sich bewährte Technologien mit modernen Zugriffskonzepten kombinieren.
Unternehmen müssen nicht ihre gesamte IT-Umgebung auf einmal verändern. NCP ermöglicht einen schrittweisen Ansatz, bei dem bestehende Remote Access- und VPN-Strukturen weiter genutzt und sukzessive um Zero Trust-Funktionen ergänzt werden.
Sie haben noch Fragen?
Unser Team berät Sie gerne persönlich.
Dombühler Str. 2, 90449 Nürnberg
+49 911 9968 0
vertrieb@ncp-e.com